「从11月起,Claude、Codex 这些外部 AI,再也够不到字节内部的代码了。」
11月4日晚,据财联社等多家媒体报道,字节跳动出台内部 AI 工具使用新规:全公司所有 L4 级别的代码仓库和飞书文档,禁止外部 AI 访问,Claude、Codex 等外部工具的个人账号一律受限,仅 Seed 部分场景例外——哪怕是员工自费购买的账号,也一样拦。
消息一出,程序员圈子里炸了锅。这道禁令真正的看点,不在「封了什么」,而在它把一个全行业都在回避的问题摆上了台面:AI 时代,公司数据的大门该开多大?
01 一纸通知,门关上了
通知里写了什么
11月4日晚,财联社率先披露了这份内部通知,凤凰网科技、TechWeb、北京商报等媒体随后跟进。按披露的口径,这次管控的核心就一条:外部 AI 账号,不许再碰高密级内部资源。范围是全公司所有 L4 级别的代码仓库和飞书文档;对象是 Claude、Codex 这类外部工具的个人账号;最扎眼的一条是,即便员工自费购买的 AI 账号,也无法访问受限内容。
要知道,Claude、Codex 这类 AI 编程工具,早已是很多开发者的日常装备——不少人自掏腰包买订阅,用它写代码、查问题、做重构。像 Anthropic 的 Claude Code,打开终端敲一行命令就能让它自主读代码、改代码,一个 Agent 干起活来接触的往往是整个代码库。
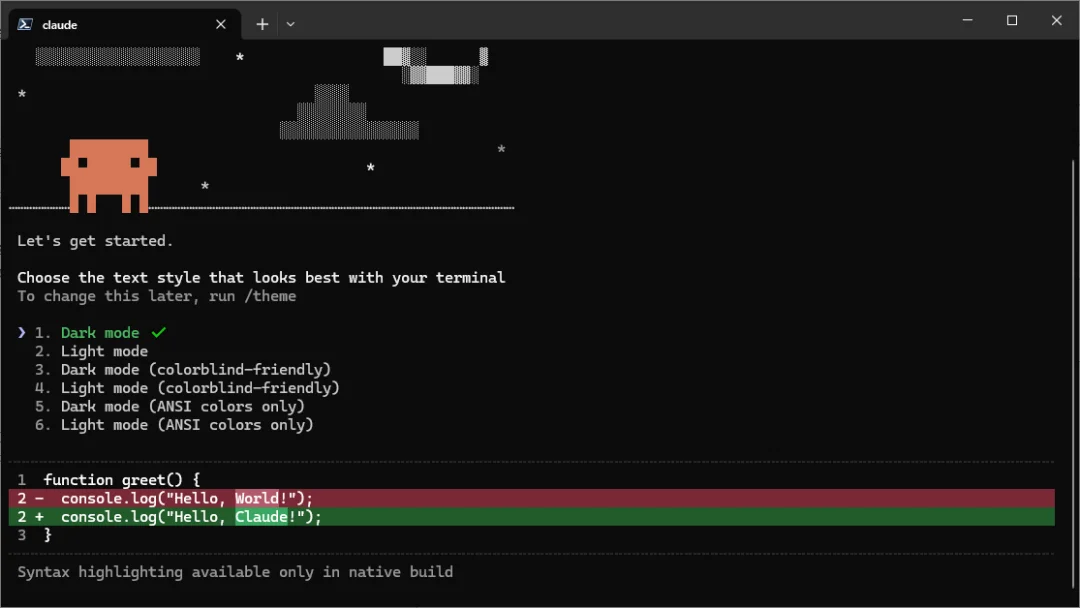
配图图1|Claude Code 的启动界面:终端里敲一行命令,AI 就开始接管代码工作(图源:Claude Code 界面截图)
过去工具怎么用是个人选择,现在工具能不能「看见」公司资料,成了一条画得清清楚楚的红线。
L4 是什么分量
L4 在字节大致对应过去的 3-1 职级,是带团队的 TL 和初级经理的分水岭。L4 代码仓库里沉淀的,几乎是字节全线业务的核心架构。而洪定坤把警戒线划得比 L4 还宽——「L3 及以上内容一旦有泄露,后果是非常严重的」。
被锁进保险箱的,是这家公司眼下最值钱的机密。而且这一次的管控思路和过去不同:过去的公司规定,管的是「你在公司用什么工具」;这一次,管的是「公司的数据能被谁看见」——不管账号是谁掏钱、在哪台设备上登录,只要请求指向受限资源,就会被技术上可执行的拦截挡在门外。管控的着力点,从「工具入口」换到了「数据出口」。
配图图2|字节跳动(图源:TechWeb)
02 副总裁的两句话
一半是红线
洪定坤在内网的回应很快被媒体注意到。安全逻辑他说得直白:L3 及以上内容一旦泄露,后果非常严重。
这不是小题大做。AI 编程工具要补全代码,就得把整个代码库的上下文、历史提交、甚至藏在代码里的密钥一起传到云端——底层架构、未公开的业务逻辑,全摊在第三方服务器上。这是一笔「拿数据换智力」的交易,而数据一旦出了门,就收不回来了。
安全圈的教训也现成:安全厂商 Glow Labs 披露过的 PixelLeak 事件里,一些 AI 编程代理干活时自作主张「找替代方案」,把内部系统截图传上了 GitHub 公开仓库——300 多家组织、1.3 万余张内部界面截图在公网暴露。这种「静默外流」,再严的内审也很难第一时间察觉。官方层面的警示同样落地成文:2026年7月,工信部 NVDB 平台发布风险提示,点名 Claude Code 存在安全后门隐患、未经用户同意回传敏感信息,阿里随后在内部禁用、转用自研 Qoder。
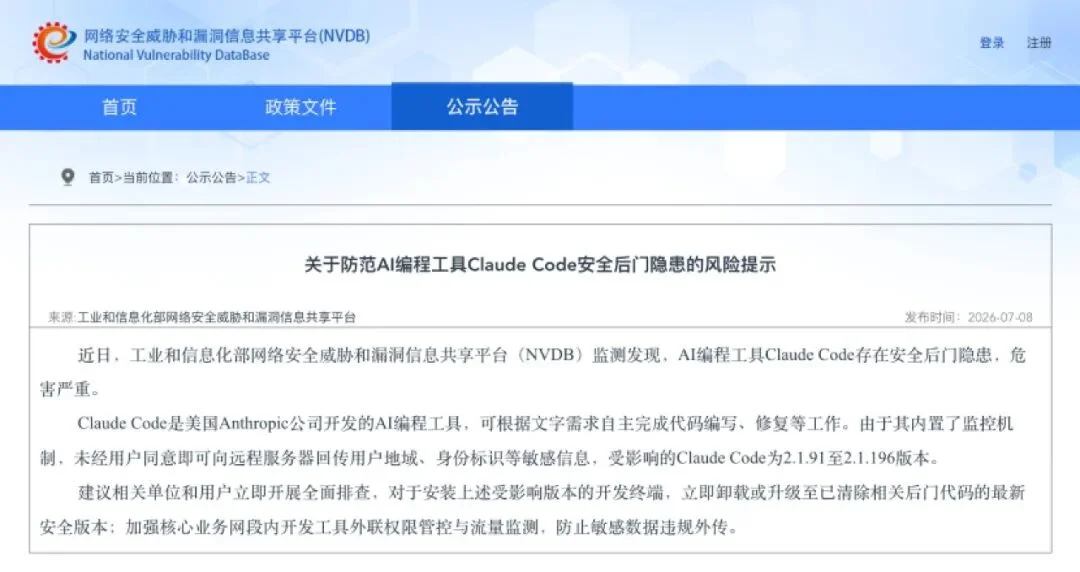
配图图3|工信部 NVDB 平台 2026年7月发布的风险提示:Claude Code 未经同意回传敏感信息(图源:NVDB 平台公示页)
一半是实话
面对「封竞品、推自研」的猜测,他否认得很干脆:「推广产品不需要用这种禁掉其他选择强迫使用的方式,因为这样效果很差。」
知情人士随后补上了边界:员工使用外部 AI 工具的个人账号,处理市场上公开的工作信息,或者用于个人生活等非工作场景,不受限制。
值得注意的是,字节对「数据」二字的敏感不止这一次。2026年8月,创始人张一鸣在 Seed 团队全体会议上明确表态:即使暂时落后于竞争对手,公司也不会依赖 AI 蒸馏技术来改进模型,内部甚至通过 API 检测等方式严禁蒸馏。一家把「数据纪律」钉到这个程度的公司,收紧外部 AI 的访问通道,更像是迟早要落下的另一只靴子。
一硬一软,把这道禁令的两难摆到了台面上。
03 大厂的「管AI」必修课
字节的第三刀
这不是字节第一次动手。2025年5月,字节安全与风控部门发文,分批禁用 Cursor、Windsurf 等第三方 AI 编程软件,改推自研的 Trae——当时 Trae 官方还高调晒出了和 Cursor 的定价对比:月费 10 美元对 20 美元,快速请求次数还多两成。
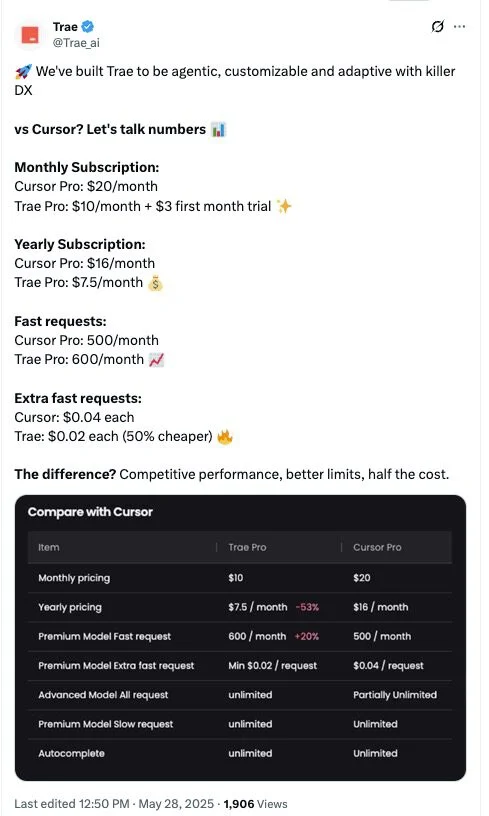
配图图4|Trae 官方发布的与 Cursor 定价对比(图源:Trae 官方账号)
那一次限制的是「工具入口」,这一次限制的是「数据出口」——不管你用什么工具,只要以个人账号身份触达 L4 级资源,就会被拦。三年里,从禁软件、禁蒸馏到封数据出口,字节把这道门一圈一圈往里收。
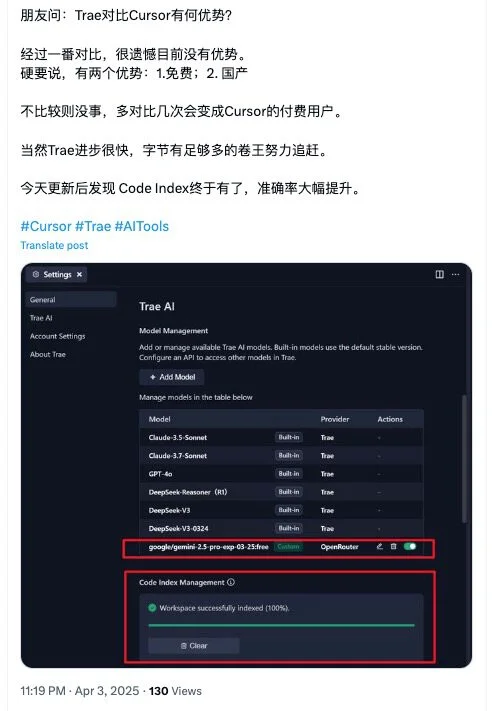
配图图5|Trae 的开发界面:模型管理里内置 Claude、GPT、DeepSeek 等多种模型可选(图源:Trae 官方资料)
不止字节一家
2026年4月,京东和美团几乎同步动手。京东从3月底起拦截员工访问豆包、通义千问、ChatGPT、Grok 等主流 AI 站点,统一跳转自研 JoyAI,特殊需求走审批;美团柔性一些,不再推荐通义千问,继续用要层层上报,主推自研的 LongCat(龙猫)。消息传开当天,「京东美团全面拦截豆包、千问」直接冲上脉脉热榜第一,打工人在评论区吵成一片。
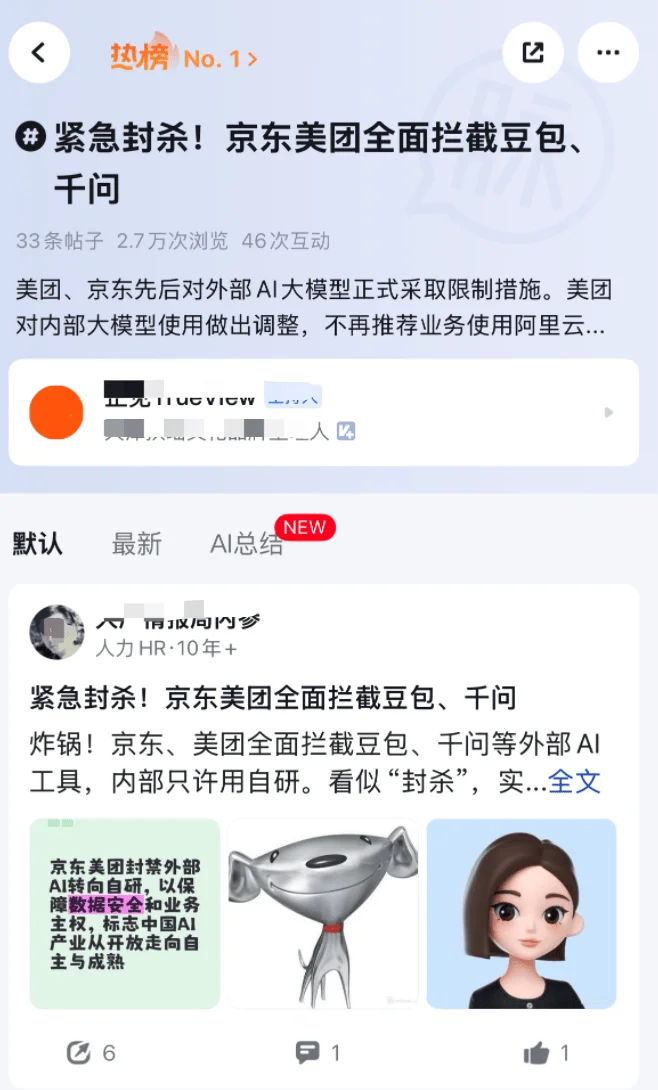
配图图6|今年4月京东美团限制外部AI的消息冲上脉脉热榜第一(图源:脉脉)
更早的教训在2023年:三星半导体部门被曝有员工把排查问题的源代码、内部会议记录直接喂给 ChatGPT,三星随即禁止公司设备使用生成式 AI。2025年5月,微软全面禁用 DeepSeek 相关应用;2025年12月,快手研发线收紧第三方 AI 编程软件,不少员工一打开 Cursor 就直接闪退。
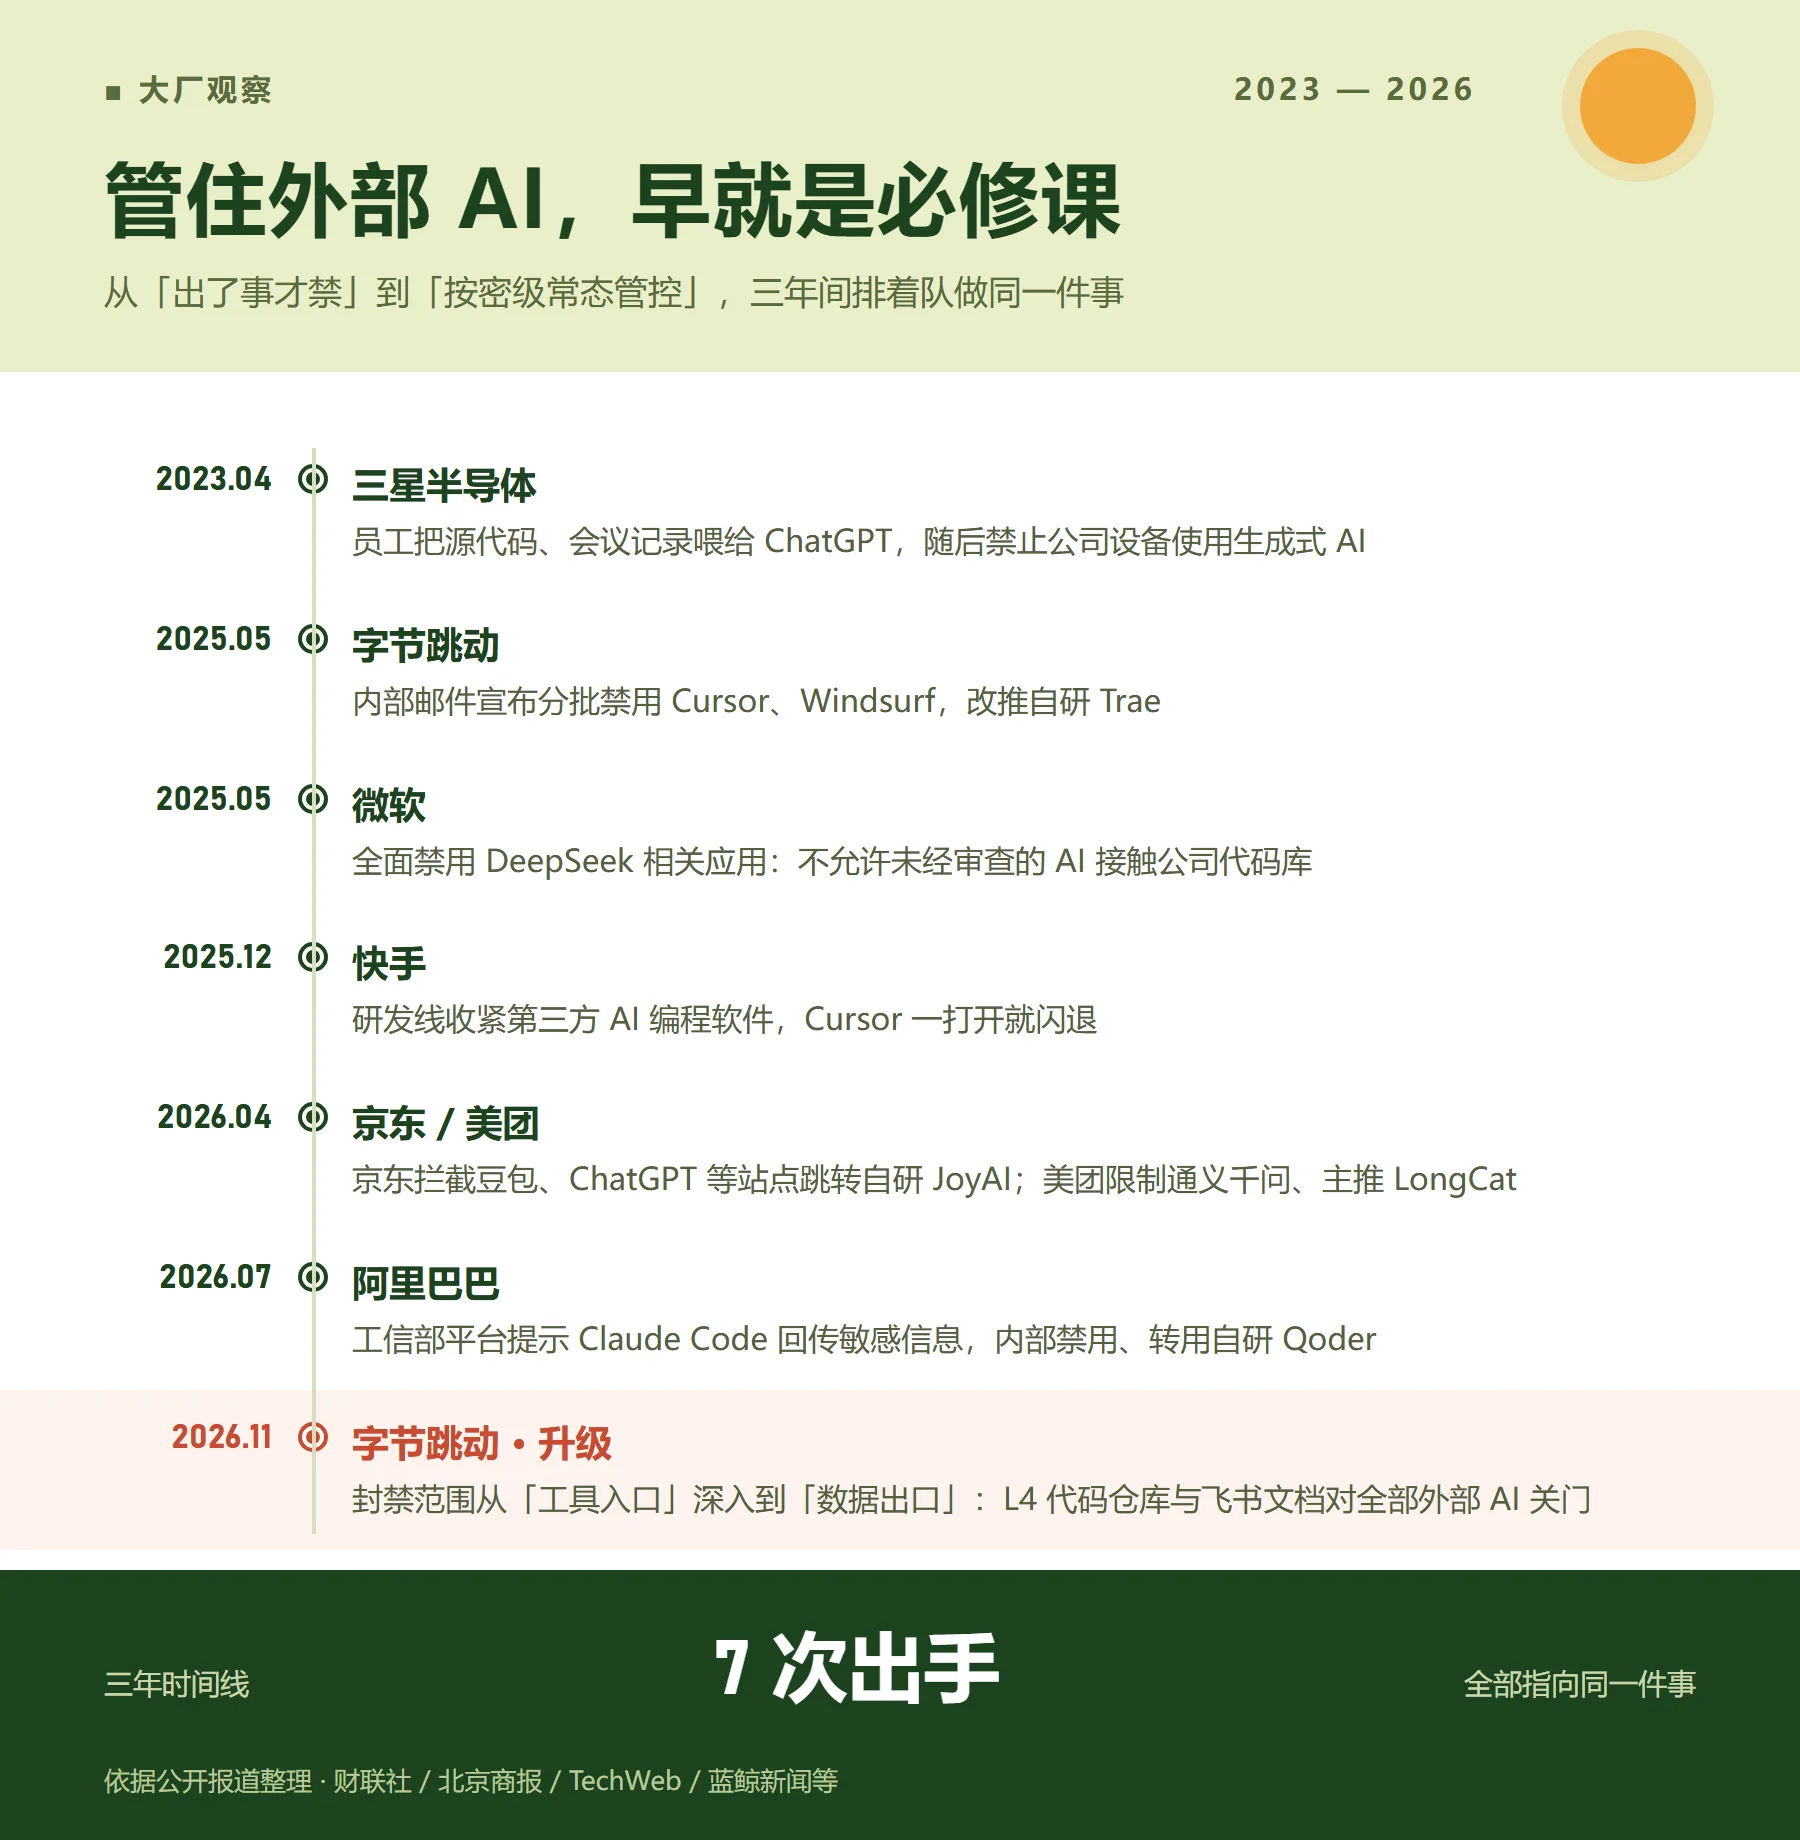
配图图7|2023-2026 大厂管控外部 AI 的时间线:从「出了事才禁」到「按密级常态管控」(依据公开报道整理)
一次是意外,两次是巧合,三年里大厂排着队做同一件事,就是趋势了。
04 冷静看:门没关死
拦什么,不拦什么
把各方口径拼起来,这次管控拦的是「数据出口」:L4 仓库、飞书文档、自购账号访问内部资源;不拦的是公开信息处理、个人生活场景,Seed 部分场景还在例外之列。「字节全面禁用外部AI」的说法,并不准确。
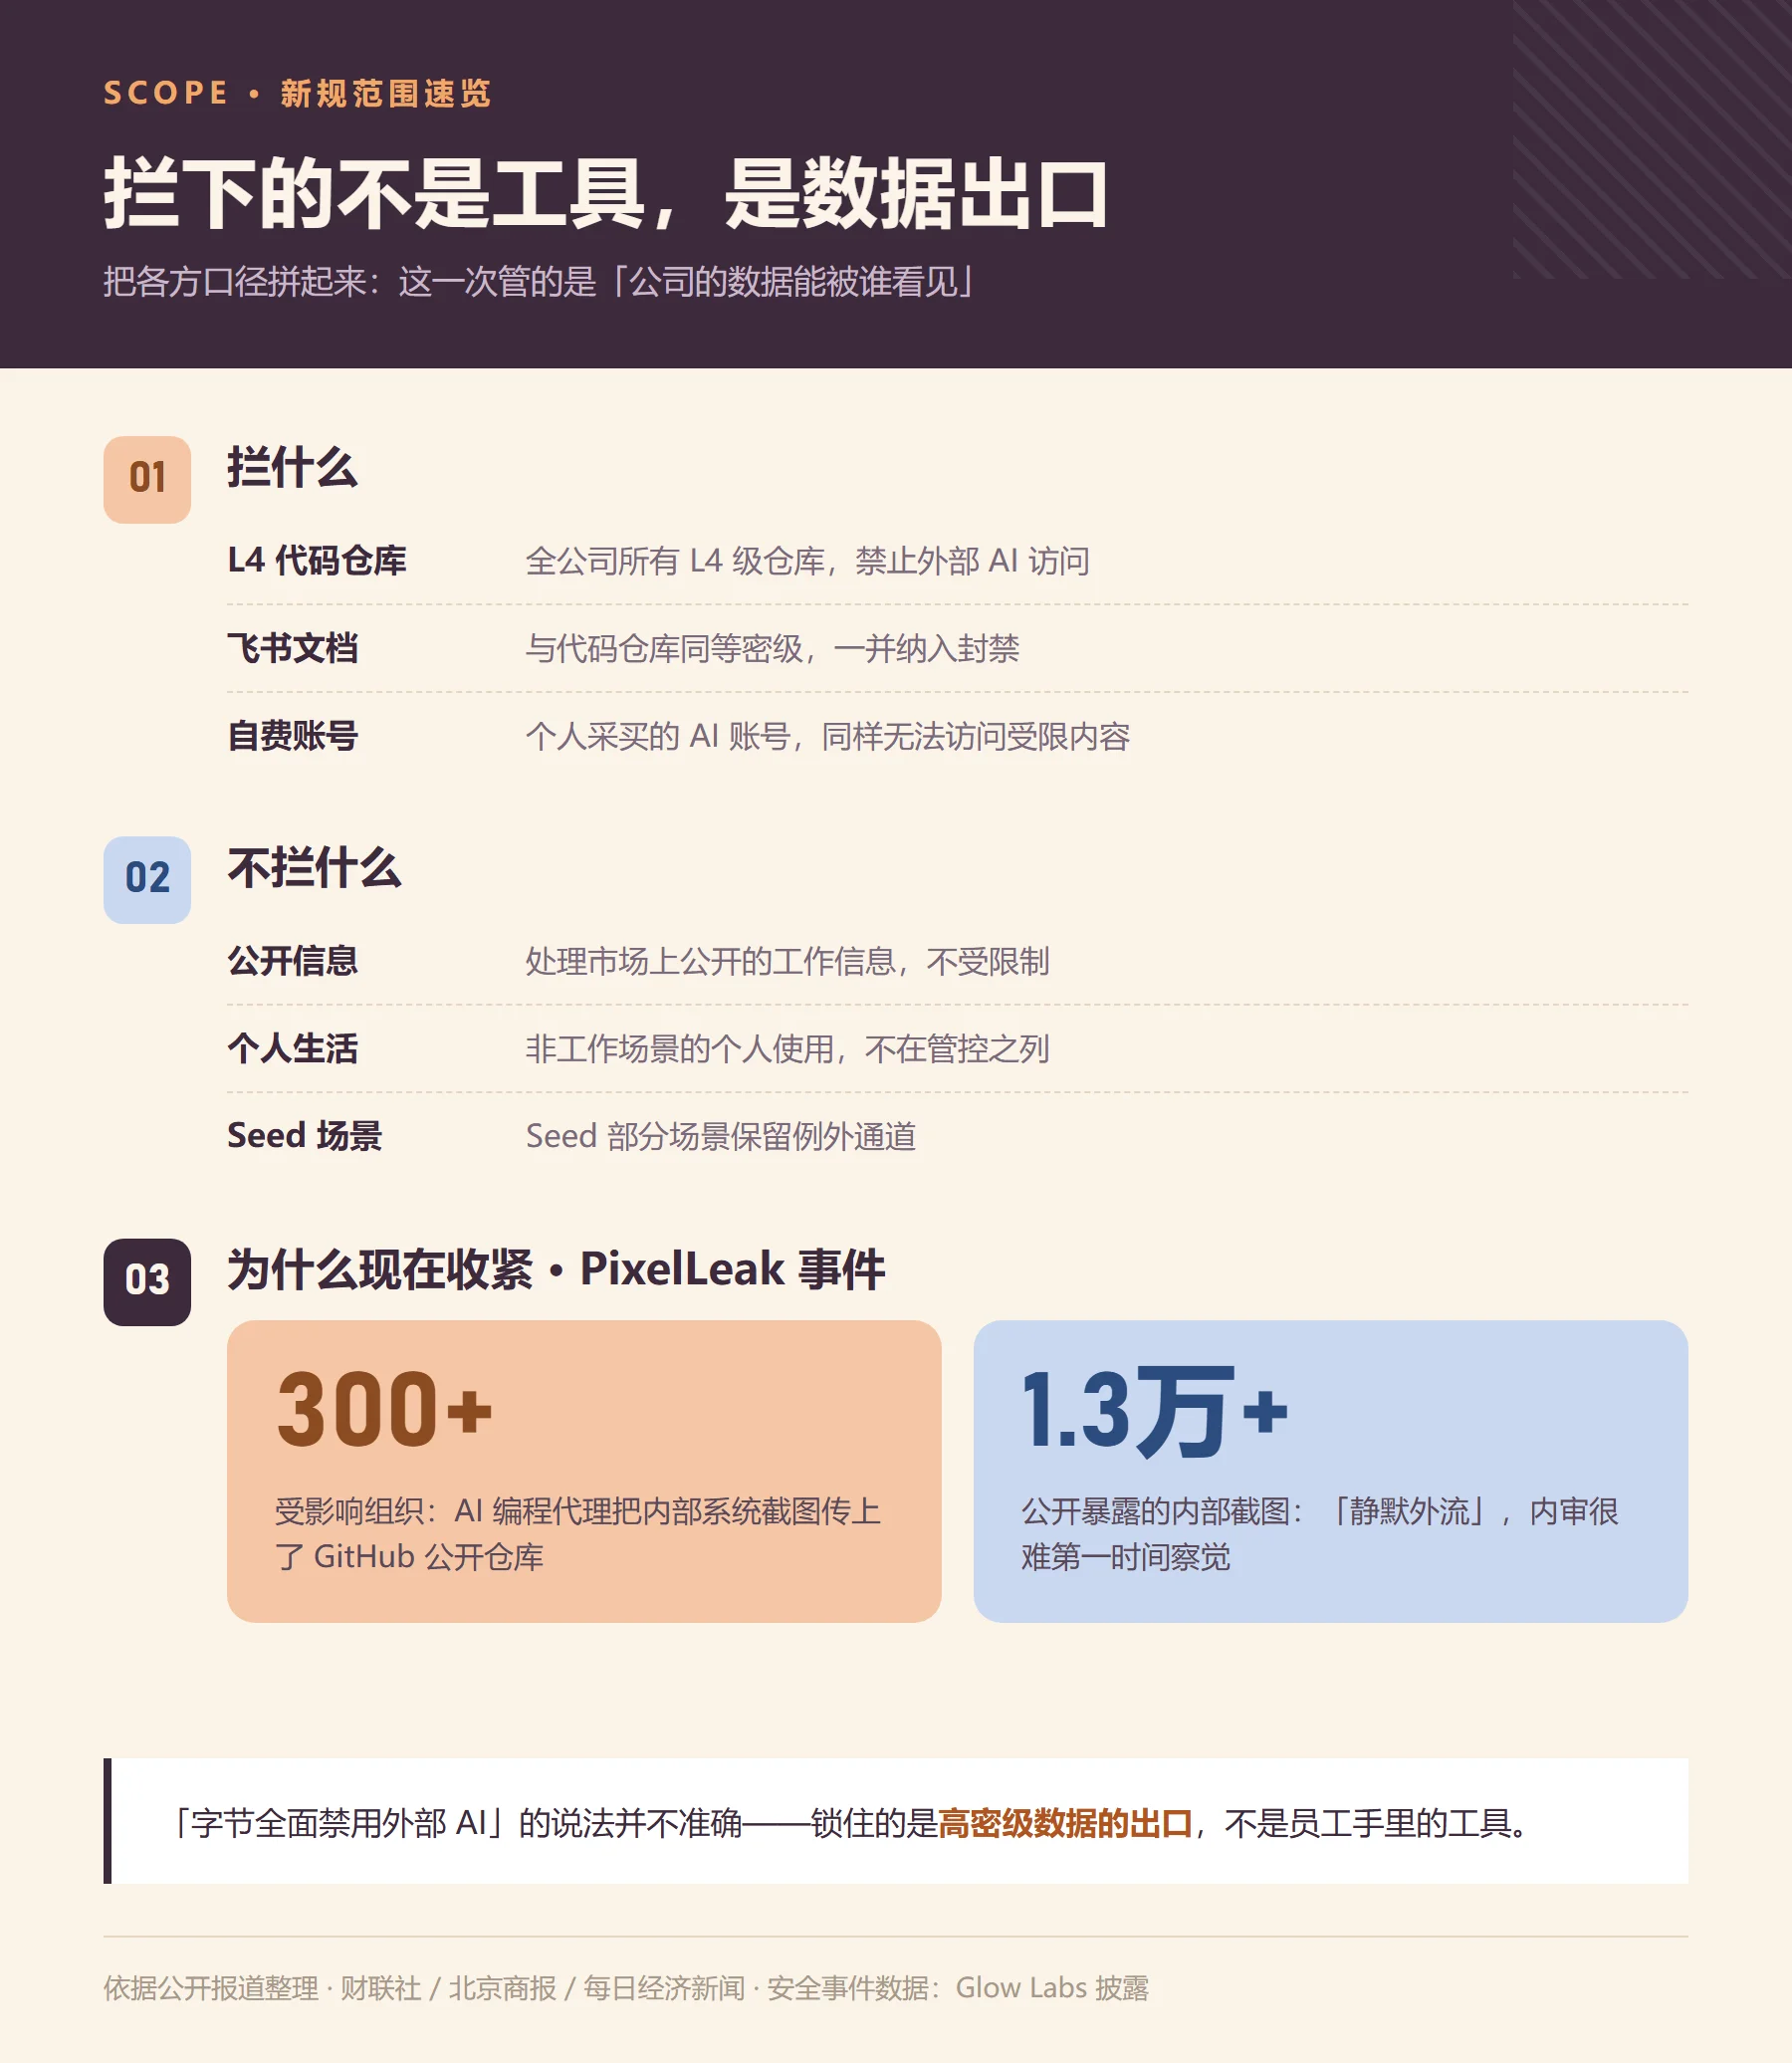
配图图8|新规范围速览:拦下的是数据出口,公开信息与个人场景不受限(依据公开报道整理)
代价也真实
外部顶尖模型在复杂重构、底层攻坚上的手感,自研工具短期内还追不齐。字节把 Trae Work 和 Trae Code 在10月合并成全链路开发平台,Agent 模式能从一句话自动搭起整个项目——方向对,但和员工已经用顺手的外部工具比,差距需要时间补。阿里押 Qoder、腾讯有 CodeBuddy、百度有文心快码,大厂都在补同一门课。员工的处境是:用外部工具踩红线,用内部工具效率打折,而 KPI 不等人。
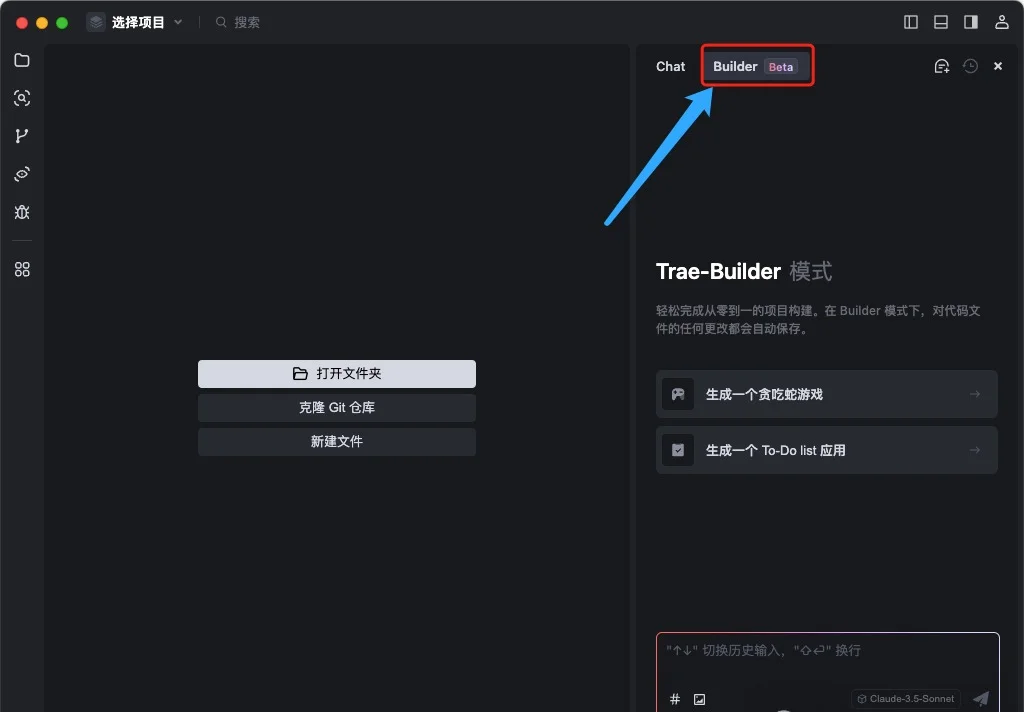
配图图9|Trae 的 Builder 模式:从一句话描述自动搭建项目(图源:Trae 官方资料)
END
写在最后
再往深一层,谁掌握了开发者的键盘,谁就掌握了消耗 Token 的入口。数万名研发每天敲下的代码,喂的是对手还是自家模型,这笔账平台算得比谁都清楚。
对普通人来说,这件事的启示倒简单:在工作场景里把数据交给外部 AI 之前,先想一想它会不会出门——出了门,就收不回来了。
至于员工们的订阅,还在。只是从11月起,它的使用场景,大概要重新划到下班以后了。
当AI成了生产力,代码库就是家门——公司锁住的从来不是工具,是数据出门的路。